

Blog
Praktyczne notatki o zarządzaniu podatnościami, zgodności z KSC/NIS2 i ISO 27001 oraz o dowodach, o które naprawdę pyta audytor.
Nie wszystko da się załatać od razu. Jak podjąć decyzję, którą obronisz
Poprawka jest, ale jej instalacja zatrzyma usługę albo zepsuje aplikację dostawcy. Odroczenie aktualizacji może być uzasadnione oceną ryzyka, jeśli ktoś je świadomie podjął, w tym czasie działają inne zabezpieczenia, a decyzja ma datę przeglądu. Samo zapisanie decyzji nie zwalnia z obowiązku działania. Jak to zrobić, żeby za rok dało się tę decyzję obronić.
- KSC
- NIS2
- Ryzyko
Pierwszy serwer: jedna komenda i wynik w panelu
Pobranie agenta, pierwszy skan Linux i sprawdzenie wyniku. Dlaczego harmonogram trzeba skonfigurować osobno.
- Linux
- Wdrożenie
800 podatności, jeden administrator. Co zrobić w tym tygodniu
Lista z setkami podatności to zwykle dużo mniej pakietów do aktualizacji, z czego kilka naprawdę pilnych. Jak zamienić listę, która paraliżuje, w plan na tydzień, który da się wykonać i obronić.
- Podatności
- Priorytetyzacja
- NIS2
Nie chcesz, żeby nazwy serwerów wyszły z firmy
Co agent wysyła z serwera Linux, co zmienia własna etykieta i dlaczego próba lokalna wymaga sprawdzenia także terminala i wyników skanera.
- Linux
- Wdrożenie
Masz zewnętrznego informatyka? Odpowiedzialność i tak zostaje u Ciebie
Łatanie serwerów można zlecić firmie zewnętrznej. Nadzoru nad tym, czy jest robione, zlecić się nie da. Jak sprawdzać dostawcę, nie znając się na serwerach i nie psując współpracy.
- KSC
- NIS2
- Outsourcing
Zarząd nie musi znać się na IT. Musi wiedzieć, czy IT nadąża
Liczba podatności nic zarządowi nie mówi. Pięć wskaźników procesu, które mieszczą się na jednej stronie i pozwalają ocenić, czy IT dotrzymuje terminów, bez wchodzenia w technikę.
- KSC
- NIS2
- Zarządzanie
Dostałeś KSC na biurko. 10 pytań, które zadasz działowi IT
Nie musisz znać się na serwerach, żeby sprawdzić, czy zarządzanie podatnościami działa. Dziesięć próśb do IT, po których od razu widać, co jest procesem, a co deklaracją.
- KSC
- NIS2
- Zarządzanie
NIS2 art. 21: dziesięć środków na jednej mapie
Art. 21 ust. 2 dyrektywy NIS2 wymienia dziesięć środków, od polityk po uwierzytelnianie wieloskładnikowe. Co oznacza każdy z nich, jaki dowód pokażesz audytorowi i dlaczego proces zarządzania podatnościami dotyka aż kilku z nich naraz.
- NIS2
- KSC
- Dowody
Polityka bezpieczeństwa to nie dowód, że proces KSC działa
Mechanizm może zwracać zielony status i obejmować ułamek zakresu. Historia z katalogu KEV na własnej flocie i wnioski dla dokumentacji operacyjnej.
- KSC
- SZBI
- Dowody
Pierwszy audyt KSC: kto ma termin do 3 kwietnia 2028 i kiedy zacząć zbierać dowody
Stała data 3 kwietnia 2028 dotyczy jednej kohorty podmiotów, reszta liczy termin od siebie. Historia procesu i tak musi powstawać podczas pracy.
- KSC
- Audyt
- Dowody
Co naprawdę siedzi na dziewięciu zwykłych serwerach
Surowe liczby z mojej własnej infrastruktury: 165 608 otwartych pozycji, z czego dziewięćdziesiąt procent czeka na poprawkę od dystrybucji, a realnie do zrobienia jest trzysta dziesięć rzeczy.
- Podatności
- Priorytetyzacja
- Dane
Outsourcing cyberbezpieczeństwa pod KSC: co oddajesz, a co zostaje
Zewnętrzny dostawca może wykonywać zadania bezpieczeństwa, ale podmiot nadal odpowiada za nadzór, ryzyko i dowody.
- KSC
- Outsourcing
- Dostawcy
KSC wymaga aktualizacji oprogramowania, ale nie ślepego patchowania
Aktualizacje mają ograniczać ryzyko bez wywracania usług. Zobacz, jak połączyć podatności, testy, wyjątki i dowody decyzji.
- KSC
- Patch Management
- Podatności
Czy ustawa o KSC wymaga własnego SOC? Nie, ale wymaga zdolności
KSC nie nakazuje budowy własnego SOC. Sprawdź, jakie zdolności monitorowania i reagowania trzeba zapewnić niezależnie od modelu.
- KSC
- SOC
- Monitoring
Delegowanie cyberbezpieczeństwa nie deleguje odpowiedzialności kierownika
Kierownik może przekazać zadania IT, ale nie odpowiedzialność ustawową. Sprawdź, jaki ślad nadzoru powinien pozostać po delegowaniu.
- KSC
- Zarząd
- NIS2
3 kwietnia 2027: co w KSC ma już działać, a nie tylko istnieć na papierze
Rejestracja do wykazu nie kończy przygotowań. Zobacz, jakie procesy bezpieczeństwa powinny działać po okresie dostosowawczym KSC.
- KSC
- NIS2
- Audyt
Czy Twoja firma podlega pod KSC? Sam sektor to za mało
Sprawdź, dlaczego o objęciu KSC decydują sektor, wielkość oraz powiązania kapitałowe, a prosty test 50 pracowników może wprowadzać w błąd.
- KSC
- NIS2
- Compliance
Ile naprawdę kosztuje darmowy skaner (TCO policzony na przykładzie)
Licencja 0 zł to nie koszt 0 zł. Policz całkowity koszt darmowego skanera na przykładzie 15 serwerów, z jawnymi założeniami, które możesz podmienić.
- TCO
- Podatności
- Koszt
Evidence Pack: jak zbudować weryfikowalną paczkę dowodów
Zamiast 40 screenshotów jeden ZIP z manifestem sum kontrolnych. Zobacz anatomię paczki dowodów za okres i dlaczego suma kontrolna zmienia rozmowę.
- Dowody
- Audyt
- ISO 27001
Incydent w NIS2: masz 24 godziny. Co dokładnie musi się wydarzyć
Wczesne ostrzeżenie w 24h, zgłoszenie w 72h, raport w miesiąc. Zobacz godzina po godzinie, jak wygląda dobrze przygotowane zgłoszenie incydentu NIS2.
- NIS2
- Incydenty
- Compliance
System po EOL to nie dług techniczny. To wpis w rejestrze ryzyka
System po EOL nie dostaje łatek, więc to decyzja o ryzyku, nie zaległość. Zobacz trzy rzeczy, które audytor musi zobaczyć, żeby go przyjąć.
- EOL
- Ryzyko
- ISO 27001
NIS2 art. 20: za cyberbezpieczeństwo odpowiada zarząd. Osobiście
NIS2 przenosi odpowiedzialność za cyberbezpieczeństwo na zarząd osobiście. Zobacz, co znaczy dowód nadzoru i pięć pytań, które zarząd powinien zadać IT.
- NIS2
- Zarząd
- Compliance
KEV przed CVSS: dlaczego kolejność naprawy podatności jest zwykle zła
Sortowanie podatności po samym CVSS jest domyślne i zwykle błędne. Zobacz, dlaczego katalog KEV powinien iść pierwszy i jak ułożyć sensowny ranking.
- Podatności
- KEV
- Priorytetyzacja
Czy podlegamy pod KSC? Trzy pytania, od których warto zacząć
Sprawdź, czy firma może podlegać KSC: oceń działalność, wielkość i wyjątki. Poznaj ograniczenia samoidentyfikacji przed analizą prawną.
- KSC
- NIS2
- Zgodność
A.8.8 w praktyce: jakich dowodów zażąda audytor ISO 27001
Kontrola A.8.8 ISO 27001 to nie pytanie czy skanujecie. Zobacz, o jakie dowody pyta audytor i jakie artefakty odpowiadają na każde pytanie.
- ISO 27001
- Audyt
- Podatności
Excel jako rejestr podatności: dlaczego to działa, dopóki nie przestanie
Arkusz jako rejestr podatności działa na małą skalę, a potem psuje się cicho. Zobacz, gdzie pęka i czego wymaga minimalny prawdziwy rejestr.
- Podatności
- KSC
- Proces
Ustawa o KSC: checklista na 3 października 2026 dla działu IT
Konkretna lista kroków przed 3.10.2026: samoidentyfikacja, wpis do wykazu, inwentaryzacja i proces podatności. Bez teorii, do odhaczenia.
- KSC
- NIS2
- Compliance
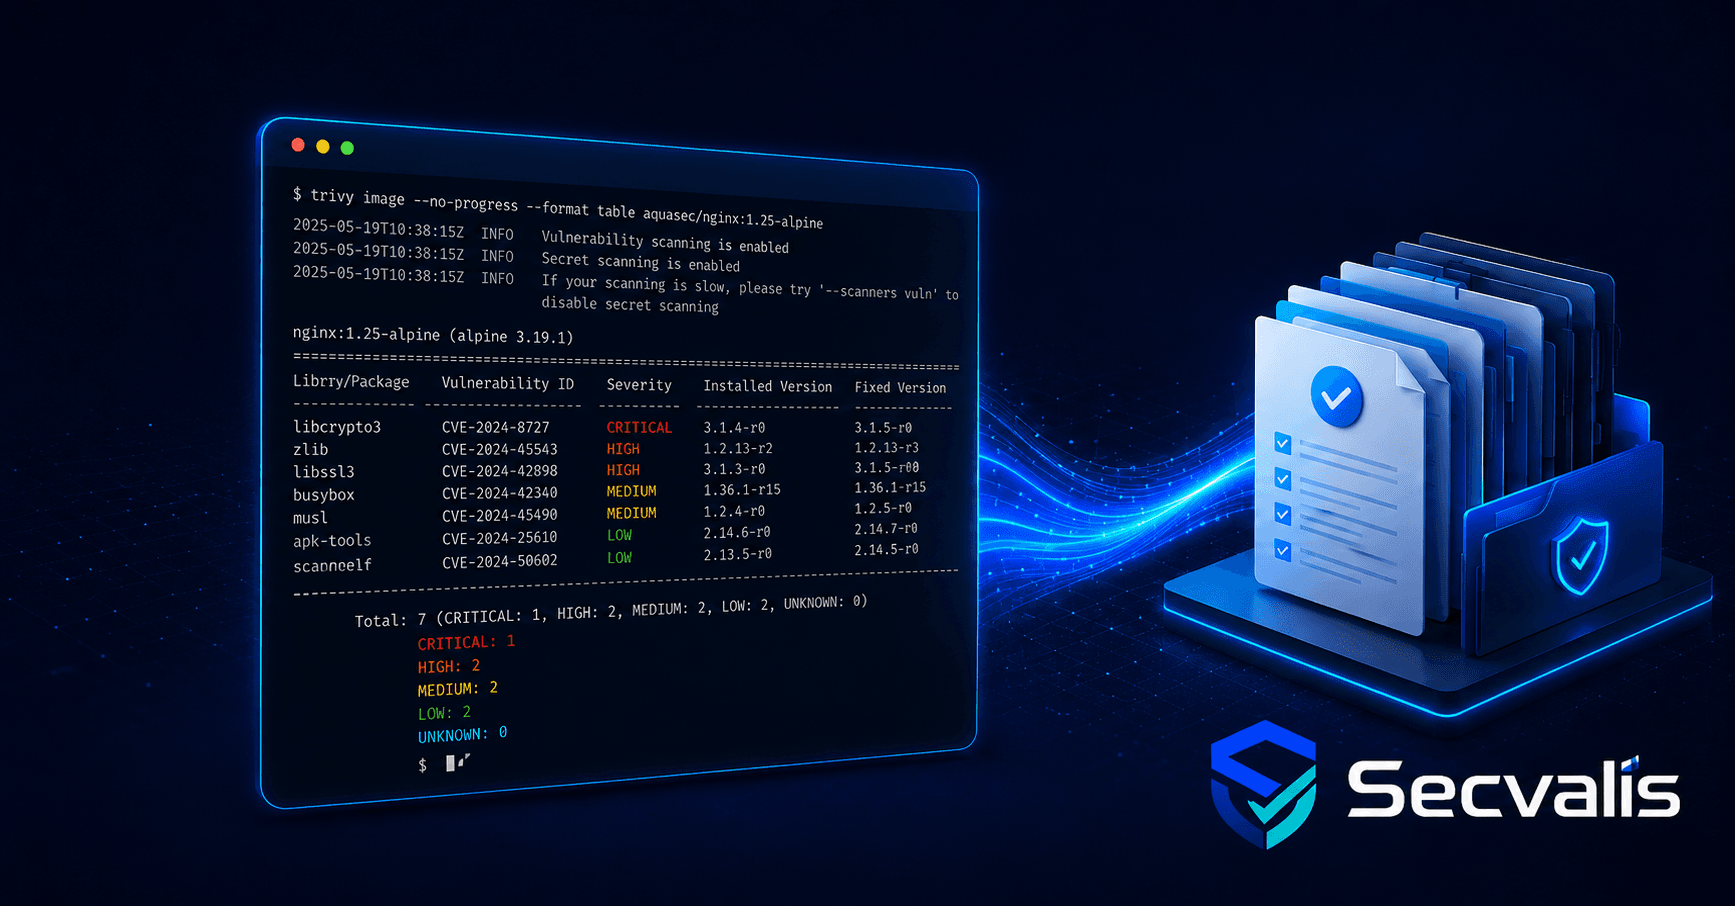
Czy darmowy Trivy wystarczy do zgodności z KSC? Uczciwa odpowiedź
Trivy znajduje podatności za darmo. Sprawdź, kiedy to wystarczy do KSC i NIS2, a kiedy audytor zapyta o coś, czego skaner nie ma.
- KSC
- NIS2
- Trivy
- Podatności
Skan to zdjęcie. Administrator potrzebuje historii podatności
Ostatni skan pokazuje stan teraz. Historia wyjaśnia, kiedy CVE pojawiło się na serwerze, zniknęło, wróciło i co z nim zrobiono.
- CVE
- Historia skanów
- Utrzymanie
Czy ta nowa podatność dotyczy któregoś z moich serwerów?
Od komunikatu o nowym CVE do listy konkretnych hostów. Praktyczny proces sprawdzania pakietów, wersji, ekspozycji i dostępnych poprawek.
- CVE
- Linux
- Administracja
Dostałeś numer CVE. Co sprawdzić w pierwszych pięciu minutach
Praktyczna instrukcja czytania CVE: CVSS, EPSS, KEV, wpływ na system i rekomendacja. Bez przekopywania kilku angielskich źródeł.
- CVE
- Podatności
- Administracja